
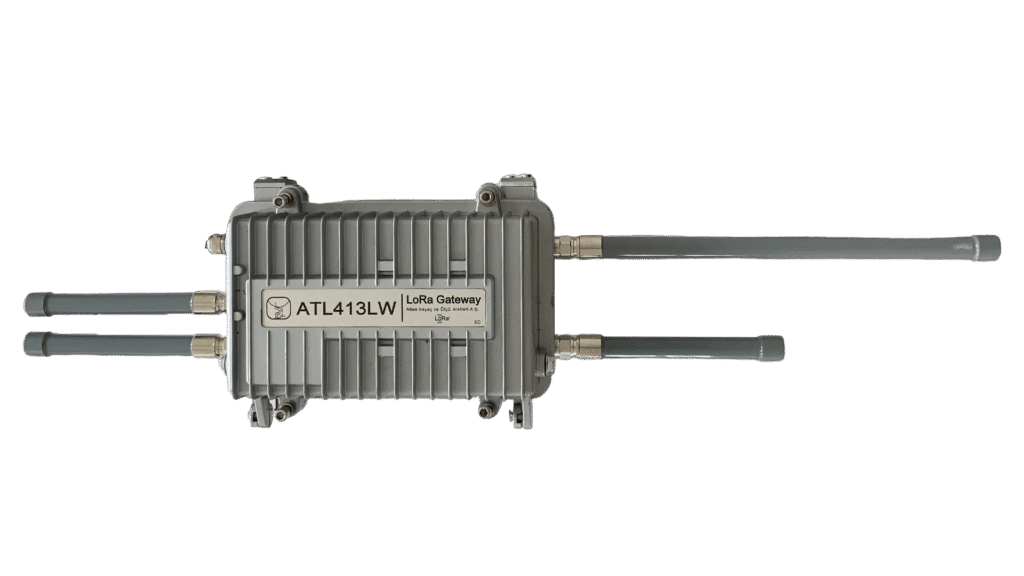
Bir sayaçtan veri paketinin gateway’e ulaşması, güvenli ölçüm altyapısının tamamlandığı anlamına gelmez. Uç cihazın ağa katılımı, kök ve oturum anahtarlarının korunması, tekrar paketlerinin reddi, uygulama sunucusuna güvenli aktarım ve erişim yetkileri ayrı katmanlardır. Bu rehber, mühendislik kabulünde gözden kaçan noktaları açıklıyor.
Gateway güvenliğin tamamı değildir
LoRaWAN mimarisinde uç cihaz radyo paketini bir veya birkaç gateway’e iletebilir. Gateway temelde paketleri IP üzerinden ağ sunucusuna taşır; LoRaWAN oturum anahtarlarıyla uç cihazın ağ kimlik doğrulamasını ve uygulama verisinin çözülmesini tek başına üstlenmez. Ağ sunucusu mesaj bütünlüğünü ve sayaç numaralarını kontrol ederken, uygulama yükünün şifresini çözme yetkisi mimariye ve anahtar dağıtımına göre uygulama tarafında bulunur.
ATLAS LR-1, sayaç ve sensör ağlarında veri toplayan gateway ürünüdür. Bir projede kullanılan Join Server, Network Server, Application Server, TLS bağlantıları ve anahtar yönetimi, LR-1 donanım özelliğiymiş gibi sunulmamalı; sistem mimarisinde ayrıca tanımlanmalıdır.
OTAA ile ABP arasındaki temel fark
OTAA (Over-the-Air Activation), uç cihazın ağa katılım işlemiyle oturum anahtarları oluşturmasını sağlar; üretim ortamında genellikle tercih edilen yöntemdir. ABP (Activation by Personalization) ise cihaz adresi ve oturum anahtarlarının önceden atanmasına dayanır. ABP bakım sırasında sayaçların sıfırlanması veya ağa taşınması gibi işlemlerde ek risk ve operasyon yükü yaratabilir.
LoRaWAN 1.0.x sürümlerinde AppKey, oturum anahtarlarının türetilmesinde kullanılır; NwkSKey ağ bütünlüğü, AppSKey uygulama verisi gizliliği içindir. LoRaWAN 1.1’de kök anahtar ayrımı AppKey/NwkKey ve FNwkSIntKey, SNwkSIntKey, NwkSEncKey gibi daha ayrıntılı ağ oturum anahtarları bulunur. Sürüm etiketini doğrulamadan aynı anahtar şemasını her cihaza uygulamayın.
AES-128 vardır; ama her katman kendiliğinden korunmaz
LoRaWAN, uygulama veri yükünü şifrelemek ve MAC mesaj bütünlüğünü korumak için AES-128 tabanlı kriptografik mekanizmalar kullanır. Ancak “gateway’e geldi, o hâlde uçtan uca her şey güvende” yorumu yanlıştır. IP geri taşıma hattında TLS/VPN gibi uygun korumalar, ağ yönetimindeki erişim rolleri, API anahtarları ve veritabanı yetkileri ayrıca gerekir.
DevEUI ve JoinEUI gibi kimlikler gizli anahtar değildir; asıl kritik olan kök anahtarların cihaz başına güvenli üretilmesi, yetkili servisler dışında saklanmaması, düz metin olarak e-posta veya Excel ile paylaşılmaması ve cihaz değişiminde kayıtların güncellenmesidir.
FCnt neden tekrar gönderim saldırısına karşı önemlidir?
LoRaWAN radyo paketleri pasif olarak yakalanıp yeniden yayınlanabilir. Frame counter (örneğin FCntUp), daha önce kabul edilmiş paketlerin yeniden kabul edilmesini engellemeye yardımcı olur. Örneğin bir sunucu cihazın 105 numaralı yukarı yönlü çerçevesini kabul etmişse, eski 103 numaralı çerçeveyi yeni ölçüm saymamalıdır. Sayacın yeniden başlatılması, ABP sayaç sıfırlaması ve sunucu taşıması sırasında çerçeve sayacının sürekliliği dikkatle ele alınmalıdır.
FCnt yönetimi, sayaç veritabanındaki tüketim endeksinin monotonluğu ile aynı şey değildir. İleti sırası, okuma zaman damgası, tüketim endeksi ve cihaz kimliği uygulama katmanında ayrı doğrulama alanları olarak ele alınmalıdır.
Saha kabulü için dokuz güvenlik testi
Uç cihazın LoRaWAN sürümünü, bölgesel planını ve OTAA/ABP yöntemini kaydedin. Benzersiz cihaz kimliği ve gizli anahtar üretim sürecini doğrulayın. DevEUI/JoinEUI ve yetkili Network Server eşleştirmesini test edin. Ağ katılımı başarısız olduğunda hata kodlarını ve tekrar denemeyi kayıt altına alın. Yetkisiz veya eski FCnt paketinin reddini kontrollü test ortamında doğrulayın. Gateway–sunucu bağlantısında TLS/VPN ve hesap yetkilerini inceleyin. Uygulama sunucusunda kullanıcı rolleri ile API anahtarlarının kapsamını kısıtlayın. Cihaz/abonelik devrinde anahtar ve erişim iptal prosedürünü tanımlayın. Örnek veri üzerinde zaman damgası, endeks tutarlılığı ve yedekleme/geri yükleme akışını test edin.
ATLAS LR-1 ile projelendirme yaklaşımı
LR-1 ürün sayfası ağ geçidinin kablosuz veri toplama görevini tanımlar; gerçek bağlantı ve bant seçenekleri donanım revizyonuna göre doğrulanmalıdır. Teklif ve kabul dosyasında uç cihaz modeli, LoRaWAN sürümü, işletilecek ağ sunucusu, anahtar sahipliği, verinin hangi uygulamada çözüleceği ve yedekleme/olay müdahalesi sorumluları açıkça yazılmalıdır. Böylece güvenlik yalnız radyo menziline indirgenmez.
ATLAS LR-1 gateway sayfasını inceleyin; sayaç modeli, sunucu mimarisi ve anahtar yönetimi şartlarınızla güvenli entegrasyon planı talep edin.
Bu metin LoRaWAN standardının genel güvenlik mekanizmalarını açıklar; ATLAS uç cihazlarının belirli sürümü veya güvenlik sertifikası hakkında iddia içermez.
İlgili ürünler ve teknik rehberler
- ATLAS LoRaWAN gateway
- LoRaWAN gateway yerleşimi ve ağ kapasitesi
- M-Bus, LoRaWAN ve IoT ile uzaktan sayaç okuma