
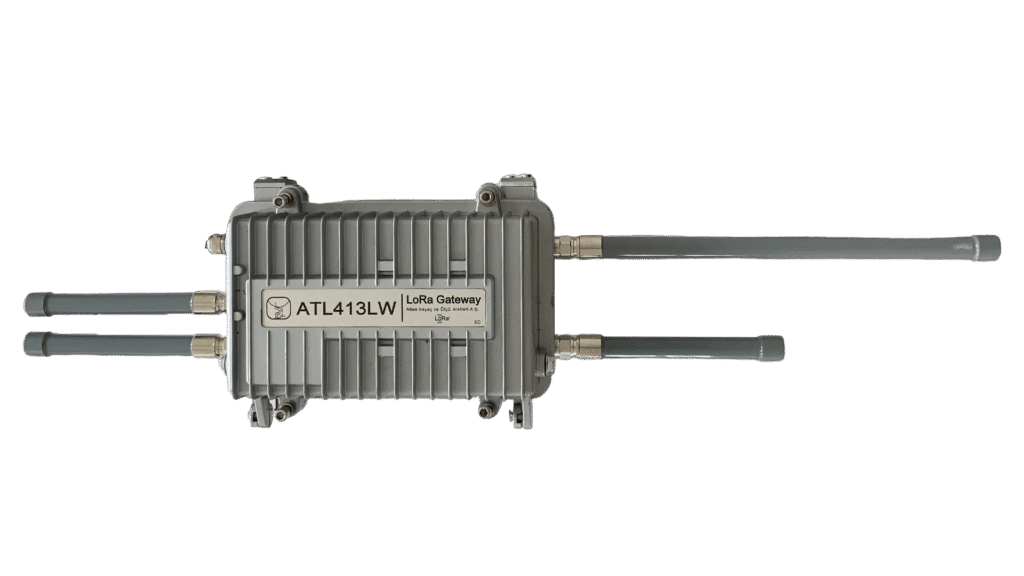
لا يعني وصول حزمة لاسلكية إلى البوابة أن منظومة القياس أصبحت آمنة بالكامل. فقبول الجهاز في الشبكة وحماية المفاتيح الجذرية ومفاتيح الجلسة ومنع إعادة إرسال الحزم وحماية الاتصال الخلفي وصلاحيات المستخدمين كلها مستويات مختلفة يجب اختبارها.
البوابة ليست وحدها مسؤولة عن الأمن
يرسل الجهاز الطرفي في LoRaWAN بياناته لاسلكياً إلى بوابة واحدة أو أكثر، ثم تُنقل الحزم عبر IP إلى خادم الشبكة. ولا تقوم البوابة وحدها بمهمة قبول الجهاز أو فك تشفير بيانات التطبيق. يفحص خادم الشبكة سلامة الرسالة وعدادات الإطارات، بينما يتوقف الوصول إلى محتوى التطبيق المفكوك على خادم التطبيق وبنية توزيع المفاتيح.
تصف ATLAS منتج LR-1 بأنه بوابة لجمع بيانات العدادات والحساسات. ويجب توثيق خادم الانضمام Join Server وخادم الشبكة والتطبيق واتصالات TLS/VPN وإدارة المفاتيح بصورة مستقلة؛ فلا يجوز نسب هذه الوظائف تلقائياً إلى البوابة نفسها.
الفرق بين OTAA وABP
تنشئ آلية OTAA مفاتيح جلسة خلال إجراء الانضمام إلى الشبكة، وهي عادة الخيار المفضّل للتشغيل الإنتاجي. أما ABP فتستخدم عنوان جهاز ومفاتيح جلسة أُعدّت مسبقاً، ما قد يزيد مخاطر إعادة التشغيل والنقل بين الشبكات والصيانة.
في LoRaWAN 1.0.x يُستخدم المفتاح الجذري AppKey لاشتقاق NwkSKey الخاص بسلامة الشبكة وAppSKey الخاص بسرية بيانات التطبيق. أما LoRaWAN 1.1 فيميّز بين AppKey وNwkKey ويستخدم مفاتيح شبكة أكثر تفصيلاً مثل FNwkSIntKey وSNwkSIntKey وNwkSEncKey. لذلك يجب التحقق من إصدار البروتوكول قبل إعداد الأجهزة.
ماذا تحمي AES-128؟
تستخدم LoRaWAN آليات تشفير تعتمد على AES-128 لحماية حمولة التطبيق وسلامة رسائل MAC. لكن هذه الحماية لا تشمل تلقائياً كل اتصال IP أو حساب مستخدم أو واجهة API أو قاعدة بيانات خلف البوابة. ينبغي إضافة وسائط نقل محمية وصلاحيات محدودة وسجلات تدقيق وإجراءات تدوير بيانات الاعتماد.
معرّفات DevEUI وJoinEUI ليست مفاتيح سرية. أما المفاتيح الجذرية فيجب توليدها وحفظها بصورة آمنة لكل جهاز، وعدم مشاركتها كنص عادي عبر البريد أو ملفات الجداول، ووضع إجراء واضح لإلغائها عند تبديل الجهاز.
كيف تمنع عدادات الإطارات إعادة استخدام الحزم؟
يمكن التقاط الحزم اللاسلكية وإعادة بثها، لذلك تساعد عدادات الإطارات مثل FCntUp على رفض الحزم القديمة. فإذا قبل الخادم إطاراً برقم 105، فلا ينبغي اعتبار إطار سابق برقم 103 قياساً جديداً. وتتطلب إعادة التشغيل، خصوصاً لأجهزة ABP، أو ترحيل الخادم عناية خاصة باستمرارية العدادات.
لا يساوي FCnt رقم الاستهلاك التراكمي في عداد المياه؛ إذ ينبغي للتطبيق التحقق على نحو مستقل من هوية العداد والطابع الزمني وترتيب القراءات ومنطقية القيم.
تسعة اختبارات أمنية عند الاستلام
سجّل إصدار LoRaWAN والخطة الإقليمية وطريقة التفعيل. تحقق من هوية كل جهاز وإصدار مفتاح جذري خاص به. اختبر تسجيل DevEUI وJoinEUI على الخادم المخوّل. راقب فشل الانضمام وإعادة المحاولة. تحقق من رفض عداد إطار قديم في بيئة اختبار مضبوطة. افحص حماية الاتصال بين البوابة والخوادم والصلاحيات. قيّد أدوار المستخدمين ومفاتيح API. حدّد إجراءات إلغاء المفاتيح عند نقل ملكية الجهاز. اختبر سلامة التوقيت والقراءات والنسخ الاحتياطي والاستعادة ببيانات تجريبية.
تطبيق المتطلبات مع بوابة ATLAS LR-1
تصف صفحة LR-1 وظيفة جمع البيانات اللاسلكية، وتخضع الواجهات وخيارات التردد لإصدار العتاد المتعاقد عليه. ويجب أن يحدد مستند المشروع طراز العداد وإصدار البروتوكول وخوادم الشبكة والانضمام والتطبيق والجهة المالكة للمفاتيح ومسؤوليات الاستجابة للحوادث. التغطية اللاسلكية وحدها لا تكفي لقبول الأمن.
اطلع على بوابة ATLAS LR-1 واطلب تقييماً للتكامل يشمل طرز العدادات والخوادم وإدارة المفاتيح.
النص يشرح مبادئ أمن LoRaWAN العامة ولا يدّعي اعتماداً أمنياً أو إصداراً محدداً لبرمجيات أجهزة ATLAS.